
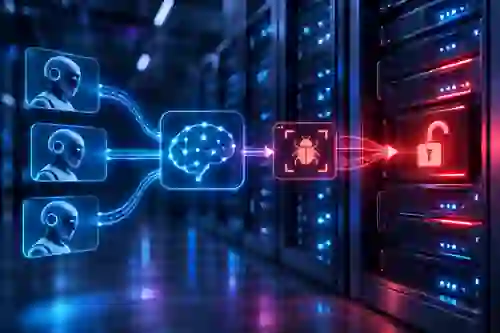
كشفت أمازون، أمس الجمعة، أن مهاجمًا استخدم وكلاء ذكاء اصطناعي مستقلين لاكتشاف ثغرة من نوع Zero Day في تطبيق مفتوح المصدر للتصوير الطبي، ثم استغلالها للسيطرة على خادم تابع لجامعة في شرق آسيا. ووفقًا للشركة، نفّذ الوكلاء مراحل اكتشاف الثغرة واستغلالها بأنفسهم، بعدما زوّدهم مشغّل الهجوم بهدف عام يتمثل في الحصول على وصول إلى نظام الخادم.
وحدّد الفريق التطبيق المتأثر بأنه MONAI Label، وهو برنامج مفتوح المصدر يستخدم الذكاء الاصطناعي للمساعدة في توصيف الصور الطبية. وبحسب وصف أمازون، استكشف الوكلاء واجهات برمجة التطبيق، واكتشفوا خللًا في التحقق من مسارات الملفات ضمن وظيفة الرفع. وخلال نحو 11 دقيقة من بدء فحص الواجهات، تمكنوا من استغلال الخلل للكتابة في مواقع غير مصرح بها ضمن نظام الملفات.
وفي جلسة لاحقة، استُخدمت الثغرة لزرع شيفرة تسمح بإنشاء اتصال عكسي داخل ملف يحمّله مُفسّر لغة بايثون تلقائيًا عند بدء التشغيل. وبعد تشغيل إحدى وظائف التطبيق، أُنشئ اتصال منح المهاجم صلاحيات المستخدم الجذر (root) على الخادم، وفقًا لتقرير أمازون. وأوضح الفريق أنه يصنّف الثغرة بدرجة ثقة مرتفعة بوصفها Zero Day؛ إذ لم يكن قد عثر وقت رصد الهجوم على إصلاح أو تنبيه أمني أو توثيق سابق لها في قواعد الثغرات الخاصة بالمشروع.
أبلغت أمازون القائمين على مشروع MONAI Label بالثغرة، ونشر المشروع في 18 نوفمبر 2026 تنبيهًا أمنيًا على GitHub صنّفها بأنها حرجة. ووفقًا للتنبيه، تتأثر الإصدارات حتى 0.8.5، وقد أُنجز إصلاح في الشيفرة ضمن طلب الدمج رقم 1915، لكنه سيُدرج في إصدار لاحق.



اترك تعليقاً
شاركنا رأيك في الخبر