
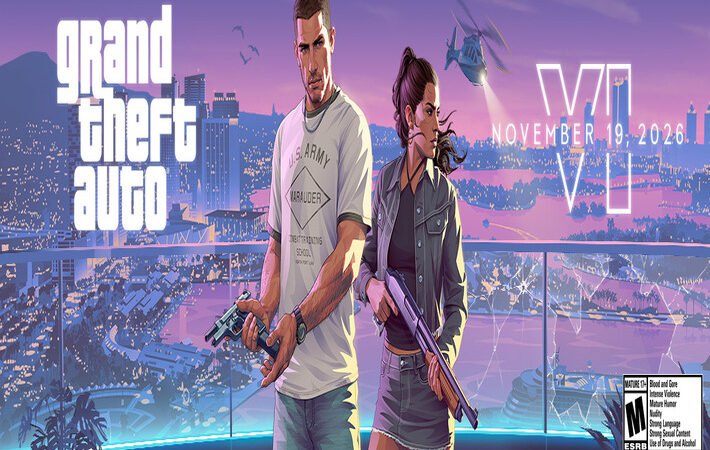
حذّرت شركة كاسبرسكي من ملفات مزيفة وعمليات احتيال تستغل ترقّب إطلاق لعبة Grand Theft Auto VI، بعدما سجّلت أنظمتها 27,416 عملية رصد لبرمجيات خبيثة وتطبيقات يُحتمل أن تكون غير مرغوب فيها مرتبطة باللعبة عالميًا.
وأوضحت الشركة أن المهاجمين يستخدمون أدوات تثبيت وتفعيل مزيفة وتطبيقات خادعة لاستهداف أجهزة المستخدمين، ورصدت محاولات تصيّد احتيالي مرتبطة باللعبة تستهدف أموال الضحايا وبياناتهم الشخصية.
يتزامن التحذير مع موعد إطلاق GTA VI المقرر اليوم على أجهزة الألعاب المنزلية، مع اختلاف التوقيت بحسب المناطق، وإتاحتها في بعض المناطق منذ أمس.
وقالت كاسبرسكي إن المهاجمين يستغلون الالتباس بشأن توافر اللعبة على المنصات المختلفة، ويستهدفون مستخدمي الحواسيب الشخصية خصوصًا بنسخ مزيفة.
وأشارت إلى أن هذه الملفات قد تتضمن تهديدات تتراوح بين أحصنة طروادة والبرمجيات الإعلانية المتطفلة، محذّرة من أدوات الجهات الخارجية التي تدّعي إتاحة تثبيت اللعبة مسبقًا.
وقال يفغيني كوسكوف، خبير الأمن لدى كاسبرسكي، إن المهاجمين يستغلون الحماس المصاحب للأحداث التي يترقبها المستخدمون، داعيًا اللاعبين إلى توخّي الحذر والاعتماد على قنوات التوزيع الرسمية.
وكانت الشركة قد حذّرت من عمليات احتيال تستغل اللعبة عبر تسريبات مزعومة وعروض وصول مبكر وطلبات مسبقة مزيفة.
وشملت الأساليب التي رصدتها كاسبرسكي حملات تمويل جماعي تعد بإتاحة اللعبة للجمهور عند بلوغ أهداف مالية محددة، ومواقع مزيفة للطلب المسبق والتنزيل.
وأوصت الشركة بشراء الألعاب أو طلبها مسبقًا من المتاجر الرسمية لأجهزة الألعاب أو متاجر البيع المعتمدة، وتجنّب تنزيل أدوات التحميل المسبق من مواقع الجهات الخارجية.




اترك تعليقاً
شاركنا رأيك في الخبر